当前多数跨区域经营的企业都采用分支机构互联VPN实现多网点和总部的内网打通,支撑ERP访问、数据同步、跨网点协作等核心业务,不少运维人员上线前只做了短时间连通验证,上线后频繁遇到隧道闪断、业务访问卡顿等隐性问题,很难快速定位根源。本文就围绕分支机构互联VPN连接稳定性测试的全流程,梳理落地的配置前提、实操方法和一线运维总结的实用技巧,帮大家提前排查大部分潜在的连接隐患。
测试前的配置前提梳理
正式启动测试前,首先要确认所有参与互联的分支机构VPN网关的基础配置一致性,比如IKE协商策略、加密套件、存活报文发送机制不能出现两端不匹配的情况,很多测试还没开始就频繁出现隧道异常断开,本质是前期配置没对齐,不是公网链路本身的稳定性问题,提前对齐配置可以避免大量无效测试工作。
测试前还要提前和运营商确认所有分支的公网链路没有针对性的端口封堵、NAT映射限制,尤其是采用家用级宽带或者小型运营商线路接入的分支,不少运营商默认会拦截IPsec VPN常用的协议报文,会导致测试结果完全失真,没法反映真实业务场景下的连接表现。
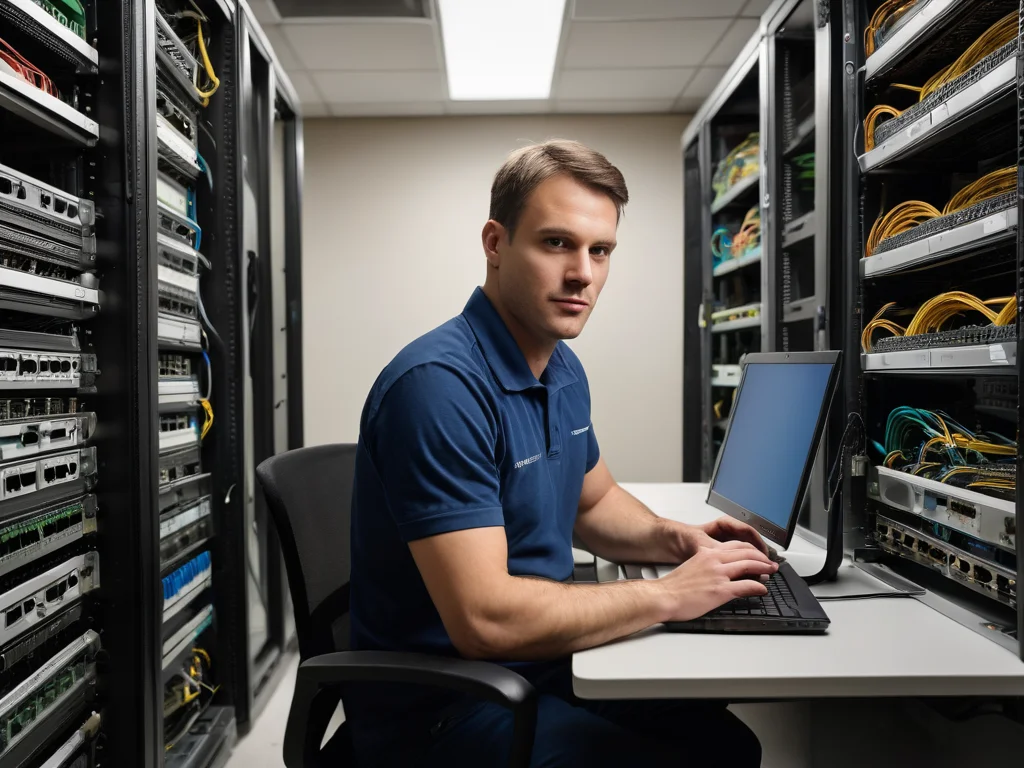
运维人员正在核验多分支机构VPN网关配置,开展连接稳定性预测试工作
分层级的基础连通性测试步骤
首先开展三层连通性长时测试,不要一开始就跑大流量业务,先在两端VPN网关的内网侧互发连续的探测报文,ProtonVPN持续观测报文的丢包、延迟波动情况,这个阶段要先排除中间公网链路本身的不稳定因素,不要把公网本身的波动问题算到VPN连接的故障范畴里,避免后续排查方向走偏。
接下来要做VPN隧道的重协商容错测试,手动把一端的公网链路断开几秒再恢复,观测VPN隧道能不能自动重新建立,不需要人工介入操作,很多老旧的VPN设备在链路闪断之后会卡在协商失败的状态,需要手动重置隧道才能恢复,这种隐性故障平时低负载场景下不会触发,业务高峰的时候很容易大面积爆发。
模拟真实业务场景的压力测试方法
基础连通性验证通过之后,要导入分支日常的真实业务流量模型,比如文件共享同步、ERP系统访问、高清视频会议的混合流量,不要用单一的大文件下载跑满带宽做测试,单一流量的测试结果没法覆盖日常多业务并发的复杂场景,测出来的结果参考价值很低。
测试过程中还要模拟部分分支出现内网流量突增的场景,比如某分支突然有大量员工同时访问公网资源,占满了网关的出口带宽,这时候观测VPN互联的业务流量会不会被普通上网流量挤占,出现隧道断连或者业务超时的情况,很多管理员之前没配置VPN流量的带宽保障规则,平时带宽充足的时候一切正常,高峰时段就会随机出问题。
故障定位的实操排查技巧
测试过程中如果出现偶发的断连异常,不要直接重启设备重置隧道,要在两端的VPN网关开启全量日志留存,把协商过程、报文丢弃的完整记录保存下来,很多偶发的问题只有靠完整的日志回溯才能找到根源,靠经验猜的话很容易把表面问题修好,隐性隐患留到业务正式上线之后才爆发。
排查的时候可以采用分段抓包的方法,分别在网关公网侧、VPN隧道入口侧、内网侧抓取对应业务报文,对比三个节点的报文收发情况,就能快速定位是公网链路丢包、VPN加密处理环节丢包,还是内网侧的转发规则拦截导致的异常,不用漫无目的地挨个修改配置试错,大幅提升排查效率。
常见测试误区规避
很多管理员做测试的时候只在工作日上班时间测几个小时就觉得验证完成,忽略了凌晨运营商链路割接、免费梯子公网路由调整的特殊场景,这类场景下很多VPN的存活报文机制会因为路由变化出现超时断连,测试周期要覆盖至少两个完整的工作日和一个周末的全时段,才能覆盖大部分常见的网络波动场景。
还有不少测试会忽略多分支同时互联的场景,只测总部和单个分支的VPN连接稳定性,等所有分支同时接入之后,总部VPN设备的并发隧道处理性能不足,就会出现部分分支随机断连的情况,测试的时候要把所有待接入的分支同时打通隧道,模拟全量接入的场景验证整体稳定性。
整个分支机构互联VPN连接稳定性测试没有通用的标准模板,要结合自身企业的业务特性调整测试的重点,比如有大量实时监控视频回传的分支就要侧重低抖动场景的验证,以大体积文件定期同步为主的分支就要侧重长时连通不中断的验证,才能最终得到符合自身需求的稳定互联方案。